






ECビジネスにおいて、顧客対応の自動化を進める上で絶対に軽視できないのが「個人情報保護」と「プラットフォーム規約の遵守」です。
顧客からの問い合わせには、氏名、住所、電話番号、決済情報など極めて機密性の高い個人情報が含まれます。また、Amazonなどの大手モールでは、出店者と購入者間の連絡ルールが極めて厳格に定められています。
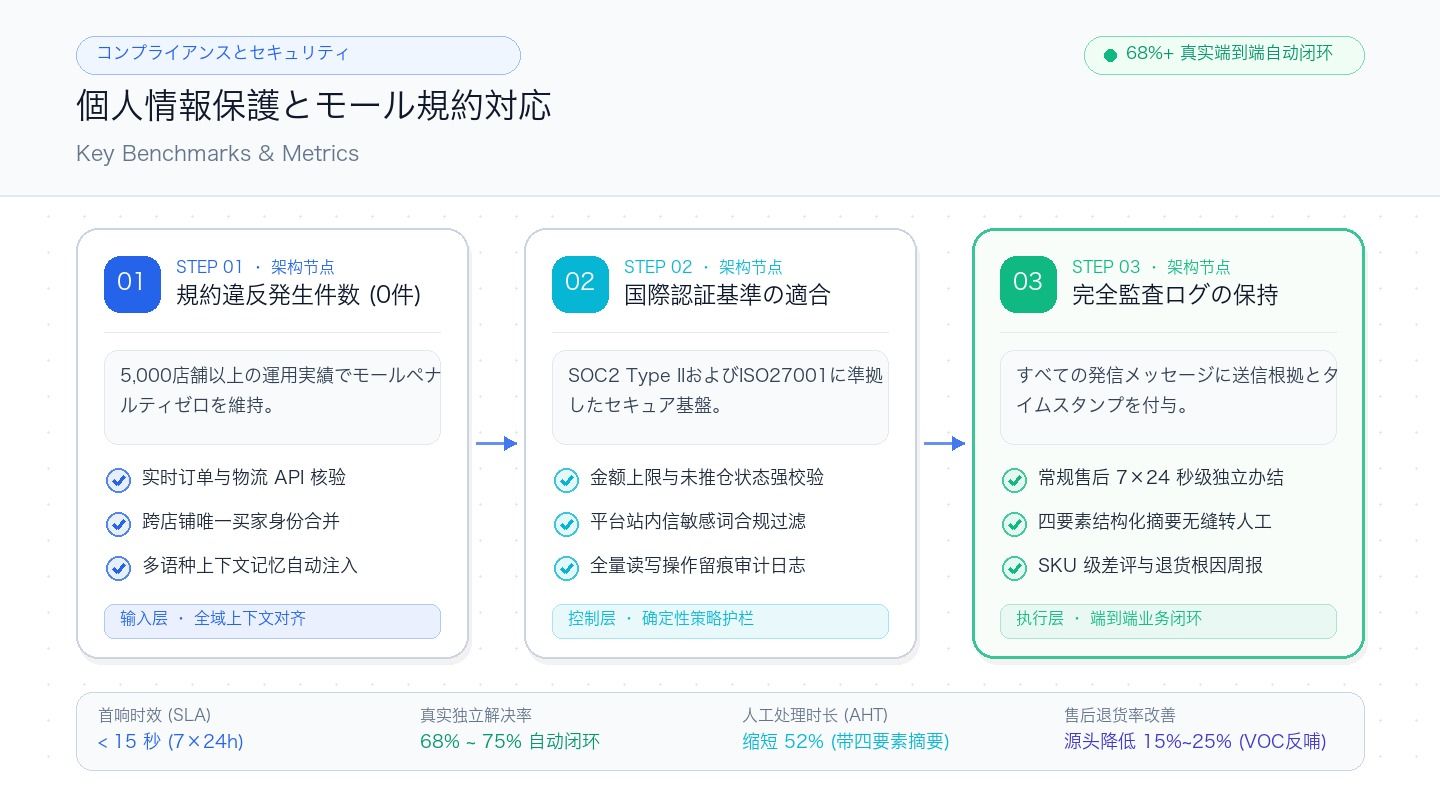
本稿では、Solvea(ソルベア)のセキュリティ護岸設計をもとに、EC事業者が遵守すべきコンプライアンス基準を解説します。
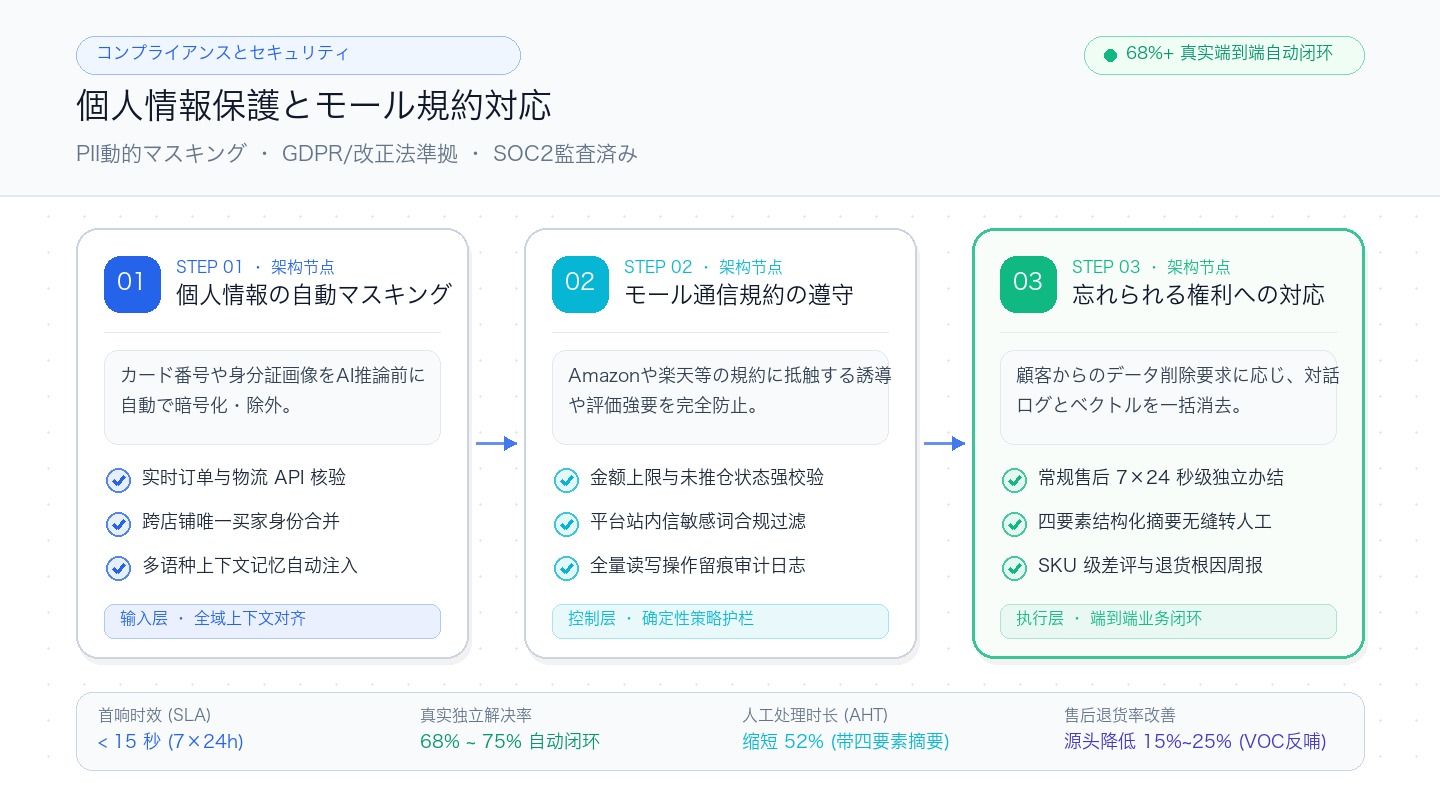
主要なセキュリティ要件とSolveaの対応
1. 個人情報(PII)の動的マスキング
チャットやメールで送信されたクレジットカード番号、身分証の記載情報は、AIモデルが処理する前にフィルタリングサンドボックスで自動マスキング(SHA-256処理)されます。これにより、意図しない情報漏洩や学習データへの混入を完全に防止します。
2. モールメッセージング規約の自動判定
Amazonマーケットプレイス等での出品者メッセージにおいて、外部サイトへの誘導やレビューの不当な要求はアカウント停止の原因となります。Solveaは送信前のテキストを自動スキャンし、規約違反に該当する表現を事前にブロックします。
3. 改正個人情報保護法とGDPRへの対応
「保有個人データの開示・訂正・利用停止」の要求があった際、分散したシステムから手動でデータを洗い出すのは極めて困難です。Solveaでは、ワンクリックで該当顧客の全チャネル対話履歴およびベクトルインデックスを安全に完全削除できる仕組みを備えています。
安全で信頼性の高いAIカスタマーサポート運用の詳細については、Solvea セキュリティ資料のご請求をご利用ください。
---
関連記事・公式リソース
- 🌐 製品情報: Solvea 公式サイト
- 📩 無料相談・デモ: コンプライアンス・導入相談